Hoe trusts hun aanpak van cyberbeveiliging hebben veranderd
Toen ik net begon met werken in de IT-sector in het onderwijs, was cyberbeveiliging vaak een bijzaak. Het werd pas achteraf toegevoegd nadat een systeem al was gebouwd, of het was een regel in een beleidsdocument dat maar weinig mensen lazen. Als we naar vandaag kijken, is het (gelukkig) duidelijk dat dat tijdperk voorbij is.
Ransomware, phishing en datalekken hebben elke Multi-Academy Trust (MAT) gedwongen om op een andere manier te gaan denken. Wanneer grote organisaties zoals Jaguar Land Rover en Marks & Spencer het slachtoffer worden van cyberaanvallen, is dat een ontnuchterende herinnering dat zelfs bedrijven met enorme middelen overrompeld kunnen worden. Voor scholen, met hun beperkte budgetten en toenemende afhankelijkheid van digitale technologie, staat er evenveel op het spel.
We beschikken dan wel niet over bedrijfsgeheimen, maar we beschermen wel leerlinggegevens, personeelsdossiers en gevoelige persoonsgegevens. Als we de toegang tot die gegevens verliezen, zelfs maar voor korte tijd, kan dat het onderwijs en het leerproces tot stilstand brengen.
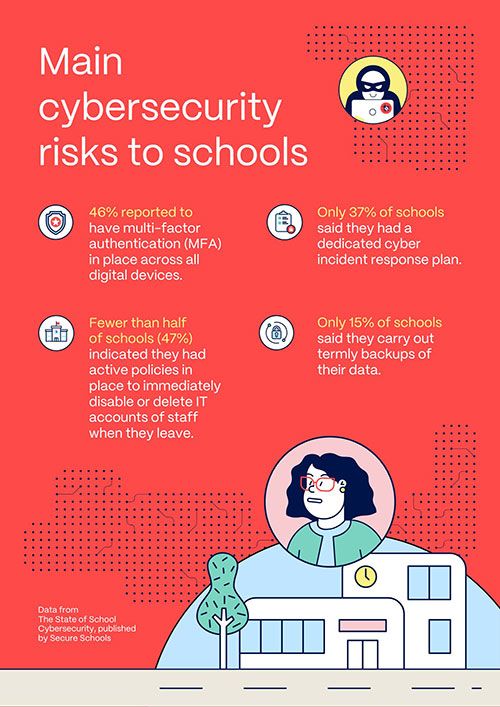
Dit is niet alleen maar theorie. Het rapport 'The State of School Cybersecurity' uit het rapport van Secure Schools, een van de bedrijven die voorop lopen in de ontwikkeling van cyberbeveiliging op scholen, blijkt dat minder dan 40% van de scholen een plan heeft voor het reageren op incidenten, en dat slechts ongeveer 15% een aangewezen cyberbeveiligingsverantwoordelijke heeft. Die cijfers spreken boekdelen: het risico is wijdverbreid, maar de paraatheid is fragmentarisch.
Maar in de loop van mijn jaren in het onderwijs heb ik gezien hoe er binnen de verschillende stichtingen een stille maar ingrijpende verandering heeft plaatsgevonden, een verandering die mij echt optimistisch stemt over de toekomst.
Van IT-probleem naar prioriteit voor het management
De grootste verandering is niet van technische aard, maar van culturele aard. Cyberbeveiliging is eindelijk een onderwerp geworden dat op het hoogste niveau wordt besproken. Raden van bestuur stellen scherpere vragen, CFO’s houden rekening met digitale risico’s bij de financiële planning en CEO’s beseffen dat een cyberincident niet alleen een operationele hinder is, maar ook een serieuze zorg op het gebied van veiligheid.
Wanneer cyberbeveiliging wordt beschouwd als een onderdeel van het bestuur in plaats van als een technisch nevenproject, verandert de hele organisatie. Scholen gaan veerkracht op dezelfde manier beschouwen als gezondheid en veiligheid: als een gedeelde verantwoordelijkheid met duidelijke verantwoordingslijnen.
Van versnipperde systemen naar een duidelijk overzicht
Een paar jaar geleden hadden de meeste onderwijsinstellingen nog geen volledig beeld van hun digitale omgeving. Elke school gebruikte mogelijk haar eigen apparaten, cloudtools en apps van derden, vaak zonder centraal toezicht of echt inzicht in hun volledige technologiestack.
Dat verandert in hoog tempo. In de hele sector zien we dat instellingen volledige digitale inventarisaties uitvoeren, afhankelijkheden in kaart brengen en centrale registers voor hardware en software opzetten. Bij Astrea heeft dit werk voor een ingrijpende verandering gezorgd. We hebben standaardnaamgevingsregels voor apparaten ingevoerd, bijgehouden welke systemen nog werden ondersteund, en zijn leveranciers verantwoordelijk gaan houden voor updates en gegevensbescherming.
Het is geen glamoureus werk, maar het is essentieel en heel belangrijk. Elk cyberincident dat ik heb meegemaakt, is begonnen met iets kleins en onopgemerkts. Inzicht is de eerste stap naar controle.
Van bewustwording naar cultuur
Vroeger bestond de opleiding van het personeel uit een jaarlijkse video en een quiz. Tegenwoordig zetten vooruitstrevende onderwijsinstellingen in op phishing-simulaties, scenario-gebaseerde trainingen en open gesprekken over fouten, waarbij bedrijven als Secure Schools en KnowBe4 producten ontwikkelen die specifiek zijn afgestemd op scholen en onderwijsinstellingen.
De toename van door AI gegenereerde phishing-e-mails heeft de lat hoger gelegd, maar ook het bewustzijn vergroot. Het doel is niet om angst aan te wakkeren of met de vinger te wijzen; zo wordt juist een positieve cultuur opgebouwd. Pas wanneer docenten en administratief personeel een vervalste e-mail met hetzelfde zelfvertrouwen kunnen herkennen als waarmee ze een veiligheidsprobleem aan de kaak zouden stellen, ontstaat er echte veerkracht.
Van plannen op papier naar plannen in de praktijk
Tot slot heb ik geleerd dat geen enkel plan de confrontatie met de werkelijkheid overleeft. Het opstellen van een incidentresponsplan is één ding; het testen ervan is iets heel anders.
Steeds meer MAT’s houden tegenwoordig simulatieoefeningen met leidinggevende teams, waarbij wordt geoefend wie wat doet als systemen uitvallen, hoe de communicatie verloopt en wat de prioriteiten bij het herstel zijn. Het draait allemaal om paraatheid. Een plan dat is getest en verfijnd, zal altijd beter presteren dan een plan dat alleen maar op een gedeelde schijf staat.
Wat volgt er nu?
Dit alles biedt geen garantie voor veiligheid. Maar het garandeert wel dat we paraat zijn, en dat is vooruitgang. We zijn overgestapt van het reageren op cyberrisico’s naar het actief beheren ervan.
Voor trusts gaat cyberbeveiliging niet langer alleen over apparaten en netwerken. Het gaat om de continuïteit van het onderwijs, het vertrouwen van het publiek en goed bestuur.
Zoals een schoolhoofd me onlangs vertelde: “Vroeger zagen we cyberbeveiliging als iets dat we maar moesten doorstaan. Nu zien we het als iets dat ons op de been houdt.”
En dat is precies die verandering die me hoop geeft voor de digitale toekomst van de sector.